

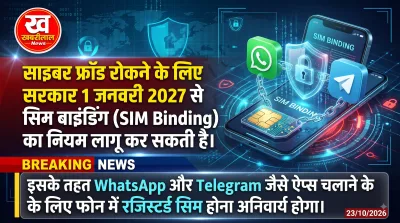
बढ़ते डिजिटल युग में साइबर ठगी (Cyber Fraud) के मामले तेजी से बढ़ रहे हैं। शातिर ठग आए दिन मोबाइल नंबरों और मैसेजिंग ऐप्स का गलत इस्तेमाल कर लोगों को अपना शिकार बना रहे हैं। Cyber Fraud Prevention की दिशा में कड़ा कदम उठाते हुए सरकार अब 'सिम बाइंडिंग' (SIM Binding) का नया नियम लागू करने की तैयारी में है। संभावित रूप से 1 जनवरी 2027 से WhatsApp, Telegram और अन्य मैसेजिंग ऐप्स चलाने के लिए रजिस्टर्ड और सक्रिय सिम कार्ड का उसी फोन में मौजूद होना अनिवार्य हो जाएगा।
क्या है SIM Binding का नियम? वर्तमान में अधिकांश मैसेजिंग ऐप्स की कार्यप्रणाली ऐसी है कि एक बार मोबाइल नंबर डालकर OTP से अकाउंट वेरिफाई (Verify) करने के बाद, यदि आप उस फोन से सिम कार्ड निकाल भी लेते हैं (या वाई-फाई से कनेक्ट रखते हैं), तो भी ऐप काम करता रहता है। सिम बाइंडिंग लागू होने के बाद ऐसा संभव नहीं होगा। आसान शब्दों में समझें तो: जिस मोबाइल नंबर से आपने ऐप पर अपना अकाउंट बनाया है, वह सिम कार्ड अनिवार्य रूप से उसी स्मार्टफोन के अंदर लगा होना चाहिए। यदि सिम कार्ड फोन में नहीं होगा या निष्क्रिय होगा, तो ऐप काम करना बंद कर देगा।
जंतर–मंतर गेम खेलें। पुलिस बनकर कॉकरोचों को पहचानो या आंदोलनकारी बनकर पहुंचो जंतर मंतर। खेलें ▶कब से लागू हो सकता है नया नियम? दूरसंचार विभाग (DOT) ने इस नियम का ड्राफ्ट नवंबर 2025 में ही पेश कर दिया था। उस वक्त ऐप कंपनियों को बदलाव के लिए केवल 90 दिन का समय दिया गया था।
 BMW ने भारत में विजन CE इलेक्ट्रिक स्कूटर का पेटेंट कराया, राइडर को हेलमेट या प्रोटेक्टिव गियर की जरूरत नहीं
 Honda की सड़क पर चलती EV को वायरलेस चार्ज करने वाली तकनीक, 2027 से टेस्ट की तैयारी
 अमेजन ने बातचीत याद रखने वाला AI ब्रेसलेट और क्लिप-ऑन डिवाइस पेश किया
 अलेफ एरोनॉटिक्स ने टेस्ला को फ्लाइंग कार रेस में किया स्वागत, 1,000वीं लॉग्ड उड़ान का दावा
कंपनियों द्वारा तकनीकी चुनौतियों का हवाला देने के बाद अप्रैल 2026 में इसकी समयसीमा बढ़ा दी गई।
Follow the Khabreelal News channel on WhatsApp Join ›अब DOT ने कंपनियों को अपने सिस्टम में बदलाव करने के लिए 31 दिसंबर 2026 तक की अंतिम मोहलत दी है।
इसी वजह से यह माना जा रहा है कि 1 जनवरी 2027 से यह नियम पूरी तरह से अस्तित्व में आ जाएगा।
किन-किन ऐप्स पर पड़ेगा सीधा असर? यह नियम केवल WhatsApp और Telegram तक ही सीमित नहीं रहेगा। दूरसंचार विभाग के निर्देशों के दायरे में कई अन्य लोकप्रिय ऐप्स भी आते हैं, जिन्हें यह व्यवस्था लागू करनी होगी:
WhatsApp
Telegram
🏪 आपके शहर के ऑफर
विज्ञापन · स्थानीय दुकानों की ताज़ा स्कीम · स्वाइप करें →सभी ऑफर देखें →Signal
Snapchat
ShareChat
JioChat
Arattai
Josh
WhatsApp Web के यूजर्स पर क्या असर होगा? कंप्यूटर या लैपटॉप पर इस्तेमाल होने वाले वेब वर्जन (जैसे WhatsApp Web) के लिए भी नियमों को स्पष्ट किया गया है। वेब सेशन को बार-बार लॉग-आउट करने की अनिवार्यता अब जोखिम (Risk) के आधार पर तय की जाएगी। पहले जो हर 6 घंटे में अनिवार्य लॉग-आउट की बात थी, उसमें ढील दी गई है।
क्या इससे साइबर फ्रॉड पूरी तरह रुक जाएगा? सिम बाइंडिंग का मुख्य उद्देश्य फेक अकाउंट्स, फर्जी सिम कार्ड्स और नंबर स्पूफिंग (Number Spoofing) के जरिए होने वाले अपराधों पर लगाम लगाना है। इससे ठगों के लिए किसी अनजान नंबर को दूर बैठकर ऑपरेट करना मुश्किल हो जाएगा। हालांकि, साइबर सुरक्षा विशेषज्ञों का कहना है कि यह एक मजबूत तकनीकी कदम जरूर है, लेकिन यह हर तरह की धोखाधड़ी को खत्म नहीं कर सकता।
यूजर्स को अपनी तरफ से भी सतर्क रहना होगा। अनजान लिंक्स पर क्लिक न करें, अपना OTP किसी के साथ शेयर न करें और संदिग्ध संदेशों का तुरंत जवाब देने से बचें।
Sabse pehle comment karne wale banein.