



खबरीलाल डेस्क: क्या आप भी ऑनलाइन पेमेंट (Online Payment) करते समय ओटीपी (OTP) के आने का लंबा इंतजार करते हैं? और क्या आपको भी हमेशा यह डर सताता है कि कहीं कोई हैकर आपका ओटीपी चुराकर बैंक खाता न खाली कर दे? अगर हां, तो आपके लिए एक बड़ी और राहत भरी खबर है। साइबर ठगों के बढ़ते हौसलों को पस्त करने और आपकी खून-पसीने की कमाई को सुरक्षित रखने के लिए देश के प्रमुख बैंक और टेलीकॉम कंपनियां एक क्रांतिकारी बदलाव की तैयारी कर रही हैं।READ ALSO:-यूपी के बिजली उपभोक्ताओं के लिए 'रेड अलर्ट': 16 घंटे तक न बिल जमा होगा, न चलेगा कोई ऐप, घर को अंधेरे से बचाना है तो तुरंत करें ये काम!
\r\n\r\n\r\n\r\n
जल्द ही वह दिन आने वाला है जब ऑनलाइन लेन-देन के लिए एसएमएस (SMS) के जरिए आने वाले ओटीपी की जरूरत पूरी तरह खत्म हो जाएगी। इसकी जगह एक नई और अदृश्य तकनीक 'साइलेंट ऑथेंटिकेशन' (Silent Authentication) लेगी। यह न केवल आपके डिजिटल ट्रांजेक्शन को हैकर्स की पहुंच से दूर रखेगी, बल्कि पेमेंट की प्रक्रिया को भी पलक झपकते ही पूरा कर देगी।
\r\n\r\n\r\n\r\n
बिना OTP डाले आखिर कैसे संभव होगा सुरक्षित पेमेंट?
\r\n\r\nआपके मन में सबसे पहला सवाल यही उठ रहा होगा कि जब ओटीपी आएगा ही नहीं और हम उसे दर्ज नहीं करेंगे, तो बैंक को कैसे पता चलेगा कि लेन-देन असली खाताधारक ही कर रहा है? यहीं से 'साइलेंट ऑथेंटिकेशन' तकनीक का असली खेल शुरू होता है।
\r\n\r\n
 Gold Silver Price Today: सोने और चांदी की कीमतों में हलचल, 24 कैरेट सोना ₹14,845 प्रति ग्राम, जानें 12 बड़े शहरों के ताजा भाव और असली-नकली की पहचान
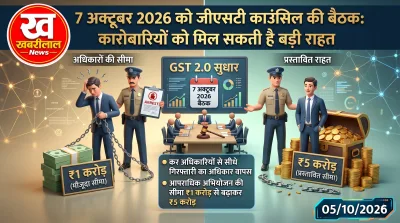 GST 2.0 Reforms: कारोबारियों को बड़ी राहत देने की तैयारी, टैक्स अफसरों से छिनेगा सीधे गिरफ्तारी का अधिकार, 5 करोड़ तक के मामलों में नहीं होगी जेल
 Paramount Syntex IPO: पैरामाउंट सिंटेक्स के आईपीओ को मिला शानदार रिस्पॉन्स, दूसरे दिन ही हुआ फुल, QIB में दिखी जबरदस्त मांग
 FSSAI Action on Everest Cumin Powder: एफएसएसएआई का एवरेस्ट जीरा पाउडर की खेप को बाजार से हटाने का निर्देश, क्रिएटिव बेकर्स का लाइसेंस भी निलंबित
यह तकनीक बैकग्राउंड में काम करने वाला एक मजबूत सिक्योरिटी चेक है। इसमें आपका बैंक और आपका टेलीकॉम सर्विस प्रोवाइडर (जैसे जियो, एयरटेल या वीआई) रियल-टाइम बेसिस (Real-time basis) पर आपस में जानकारी साझा करेंगे।
\r\n\r\nFollow the Khabreelal News channel on WhatsApp Join › \r\n\r\n
- \r\n
- \r\n ऐसे काम करेगी तकनीक: जब आप अपने स्मार्टफोन से कोई ऑनलाइन पेमेंट शुरू करते हैं, तो टेलीकॉम नेटवर्क तुरंत यह जांचता है कि बैंकिंग ऐप में जो मोबाइल नंबर लिंक है, क्या वही सिम कार्ड उस समय उस डिवाइस (स्मार्टफोन) के अंदर मौजूद है या नहीं।\r\n \r\n
- \r\n धोखाधड़ी पर तत्काल रोक: यदि नेटवर्क को इस मिलान में कोई भी विसंगति या हेरफेर नजर आती है, तो बिना आपसे कुछ पूछे उस ट्रांजेक्शन को वहीं ब्लॉक कर दिया जाएगा।\r\n \r\n
\r\n\r\n
एक्सिस बैंक के डिजिटल बिजनेस प्रमुख समीर शेट्टी के अनुसार, कई बैंक इस तकनीक को अमलीजामा पहनाने के लिए टेलीकॉम ऑपरेटरों के साथ मिलकर पायलट प्रोजेक्ट्स (Pilot Projects) चला रहे हैं। यह तकनीक बिना किसी मानवीय हस्तक्षेप के चुपचाप धोखाधड़ी को पकड़ लेगी। साथ ही, यह नई तकनीक अत्याधुनिक ई-सिम (eSIM) पर भी पूरी तरह से काम करेगी।
\r\n\r\n\r\n\r\n
सिम क्लोनिंग (SIM Cloning) और eSIM स्वैपिंग का होगा हमेशा के लिए खात्मा
\r\n\r\nआजकल साइबर जालसाज इतने शातिर हो गए हैं कि वे आपके मोबाइल नंबर की तकनीकी नकल तैयार कर लेते हैं, जिसे 'सिम क्लोनिंग' कहा जाता है। इसके अलावा, कई बार वे आपकी जानकारी के बिना डिजिटल रूप से आपका ई-सिम स्वैप (eSIM Swap) करवा लेते हैं। ऐसा करने से, आपके बैंक का ओटीपी सीधे उनके फोन पर पहुंच जाता है और वे आसानी से आपका खाता खाली कर देते हैं।
\r\n\r\n\r\n\r\n
पीडब्ल्यूसी इंडिया (PwC India) के पार्टनर सुंदरेश्वर कृष्णमूर्ति बताते हैं कि पुरानी वेरिफिकेशन परतें कमजोर हो चुकी हैं, जिन्हें भेदना हैकर्स के लिए आसान हो गया है। लेकिन 'साइलेंट ऑथेंटिकेशन' में पूरी वेरिफिकेशन प्रक्रिया सीधे नेटवर्क के बुनियादी ढांचे (Network Backbone) से जुड़ जाएगी।
\r\n\r\n\r\n\r\n
- \r\n
- \r\n यह सुरक्षा प्रणाली यूजर और हैकर दोनों की नजरों से पूरी तरह छिपी रहेगी।\r\n \r\n
- \r\n यदि हैकर के पास क्लोन सिम है, लेकिन डिवाइस (IMEI नंबर आदि) अलग है, तो नेटवर्क तुरंत अलर्ट हो जाएगा और लेन-देन रद्द कर देगा।\r\n \r\n
- \r\n इसके अतिरिक्त, टेलीकॉम कंपनियां अब एसएमएस के बजाय सीधे अपने मोबाइल ऐप्स के माध्यम से सिक्योरिटी कोड भेजने पर भी विचार कर रही हैं, जिसे बीच में हैक करना लगभग असंभव होगा।\r\n \r\n
\r\n\r\n
RBI के नए नियम: डिजिटल बैंकिंग की बदलेगी पूरी तस्वीर
\r\n\r\nडिजिटल भुगतान (Digital Payment) को अभेद्य बनाने के लिए भारतीय रिजर्व बैंक (RBI) ने 1 अप्रैल से टू-फैक्टर ऑथेंटिकेशन (2FA) का एक नया और कड़ा नियम लागू कर दिया है। नए नियमों के अनुसार, अब किसी भी बड़े ट्रांजेक्शन के लिए केवल एक पासवर्ड या ओटीपी पर निर्भर रहना पर्याप्त नहीं होगा। बैंकों को ग्राहकों की पहचान सुनिश्चित करने के लिए कम से कम दो अलग-अलग मानकों का उपयोग करना होगा। ये मानक हो सकते हैं:
\r\n\r\n\r\n\r\n
- \r\n
- \r\n ऐसा कुछ जो आपको याद हो (जैसे- आपका सीक्रेट पिन या पासवर्ड)।\r\n \r\n
- \r\n ऐसा कुछ जो सिर्फ आपके पास हो (जैसे- आपका स्मार्टफोन या स्मार्टवॉच)।\r\n \r\n
- \r\n आप स्वयं (जैसे- आपका बायोमेट्रिक डेटा, फेस रिकग्निशन या फिंगरप्रिंट)।\r\n \r\n
\r\n\r\n
इस नए नियम का पालन करने के लिए, कई बैंक अब 'आधार' के बुनियादी ढांचे पर आधारित 'फेस ऑथेंटिकेशन' (चेहरे से पहचान) और सीधे मोबाइल बैंकिंग ऐप के अंदर ही सुरक्षित ओटीपी जनरेट करने की सुविधाएं शुरू कर रहे हैं। इतना ही नहीं, बैंक अब यह भी ट्रैक करेंगे कि आप किस लोकेशन (Location) से ट्रांजेक्शन कर रहे हैं और आपके ऐप इस्तेमाल करने का तरीका (Behavioral Data) कैसा है। यदि आप अचानक किसी दूसरे देश की लोकेशन से बड़ा पेमेंट करते हैं, तो बैंक उसे संदिग्ध मानकर रोक सकता है।
\r\n\r\n\r\n\r\n
आपके पैसों पर रहेगा कड़ा पहरा, मिलेगा स्मूथ एक्सपीरियंस
\r\n\r\nग्लोबल क्लाउड कम्युनिकेशंस कंपनी सिंच (Sinch) के प्रबंध निदेशक नितिन सिंघल के अनुसार, इस तकनीकी बदलाव से डिजिटल इकोसिस्टम (Digital Ecosystem) से जुड़े हर एक व्यक्ति को फायदा होगा। साइलेंट ऑथेंटिकेशन के लागू होने से सबसे बड़ी राहत यह मिलेगी कि ओटीपी के लिए इंतजार करने और नेटवर्क खराब होने पर एसएमएस न आने जैसी रोजमर्रा की झंझटें खत्म हो जाएंगी।
\r\n\r\n\r\n\r\n
कुल मिलाकर, ओटीपी (OTP) का युग अब ढलान पर है और 'साइलेंट ऑथेंटिकेशन' ऑनलाइन पेमेंट (Online Payment) का नया भविष्य बनने जा रहा है। ग्राहकों को जहाँ एक स्मूथ, तेज और बिना रुकावट वाला चेकआउट (Checkout) अनुभव मिलेगा, वहीं बैंकों के लिए धोखाधड़ी को रोकना काफी आसान हो जाएगा। इस नई प्रणाली से साइबर ठगों के हौसले पस्त होंगे और आपकी गाढ़ी कमाई पर एक अदृश्य लेकिन बेहद मजबूत पहरा लग जाएगा। टेक्नोलॉजी और बैंकिंग जगत से जुड़ी ऐसी ही महत्वपूर्ण और रोचक खबरों के लिए खबरीलाल न्यूज़ के साथ जुड़े रहें।
Sabse pehle comment karne wale banein.